
 התחברו אלי
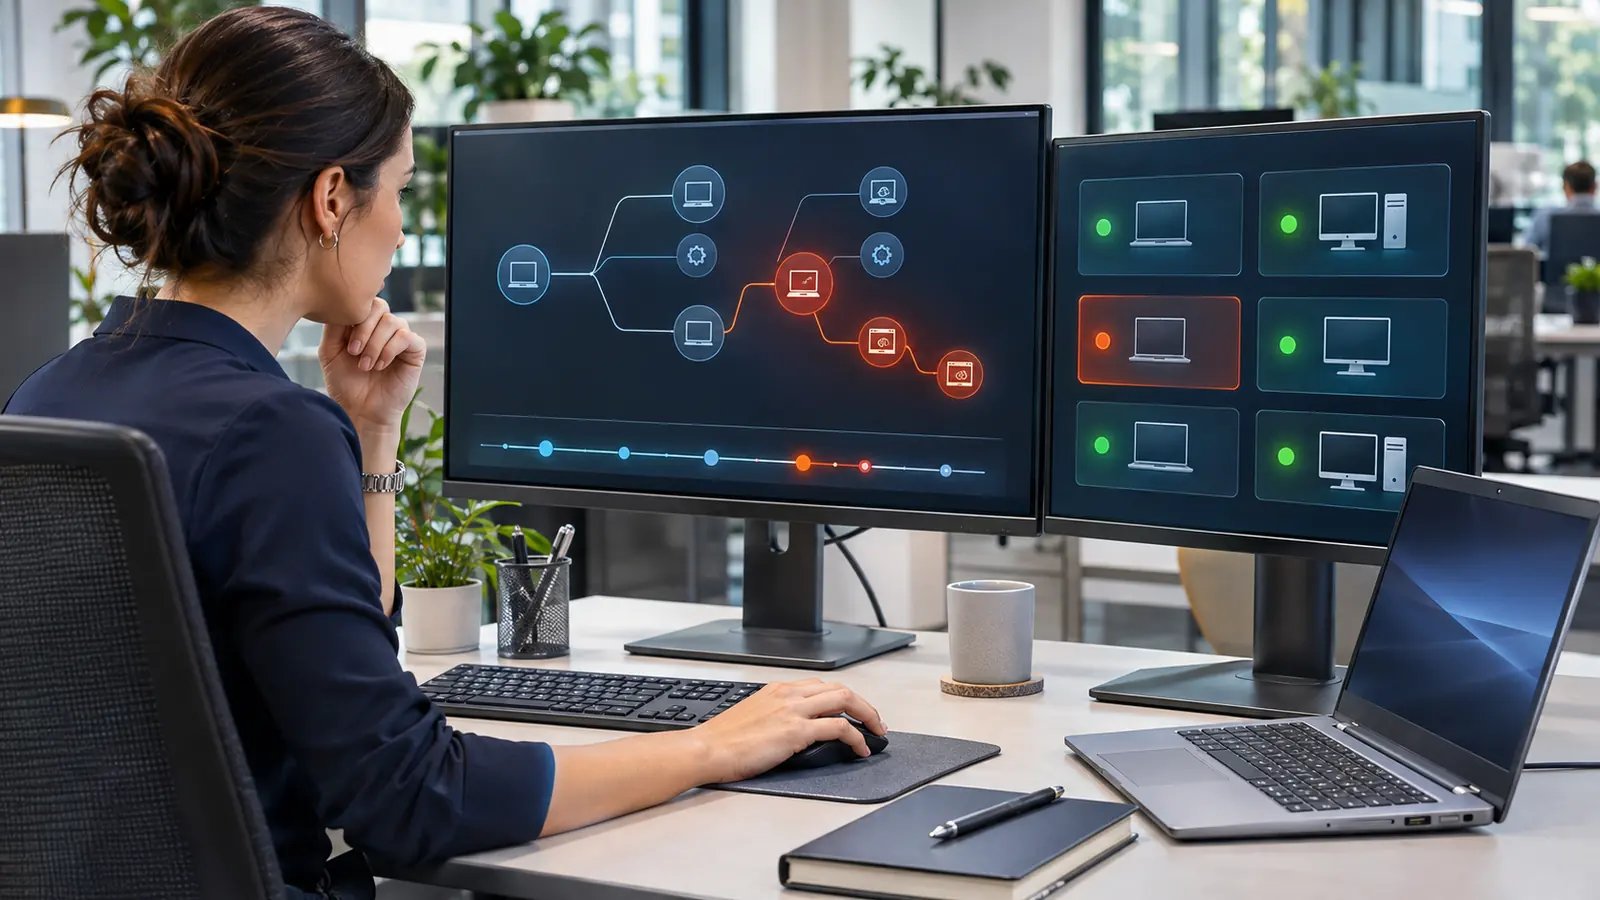
תארו לעצמכם שעובד בארגון פותח קובץ שנראה תמים. האנטי וירוס אינו מזהה בו נוזקה מוכרת, אבל מאחורי הקלעים מתחילה שרשרת פעולות חריגה: הפעלת פקודות, שינוי הגדרות וניסיון ליצור קשר עם שרת חיצוני. כיצד אפשר לגלות שמשהו אינו תקין לפני שהאירוע מתפתח למתקפה רחבה?
כאן נכנס לתמונה EDR לתחנות הקצה. זהו פתרון אבטחה שנועד לספק נראות עמוקה לפעילות במחשבי הארגון, לזהות דפוסים חשודים ולאפשר לצוותי האבטחה לחקור אירועים ולהגיב להם.
בניגוד לתפיסה שלפיה אבטחה מסתיימת בחסימת קובץ מסוכן, המערכת בוחנת גם את מה שמתרחש לאחר שתוכנית הופעלה. כך אפשר להבין לא רק אם הופיעה התראה, אלא מה גרם לה ומה עלול להיפגע.
מהו EDR לתחנות הקצה וכיצד הוא פועל?
ראשי התיבות EDR מייצגים Endpoint Detection and Response, כלומר זיהוי ותגובה בתחנות קצה. תחנות אלו כוללות מחשבים נייחים וניידים, ובמוצרים מסוימים גם שרתים ומכשירים נתמכים נוספים.
מי שרוצה להעמיק בהגדרה הבסיסית ובסוגי הפתרונות יכול לקרוא תחילה מה זה EDR, ולאחר מכן להבין כיצד יכולות הזיהוי והתגובה משתלבות בהגנת העסק.
המערכת אוספת נתונים רלוונטיים על פעולות במכשירים: תהליכים שנפתחו, שינויים בקבצים, פעילות רשת, שימוש בחשבונות ואירועים נוספים. היא מחברת בין סימנים שונים כדי לאתר התנהגות שעשויה להעיד על תקיפה.
כאשר מזוהה אירוע חשוד, המערכת עשויה להציג התראה עם הקשר: איזה תהליך התחיל את הפעילות, אילו פעולות הגיעו אחריו והאם מכשירים נוספים מעורבים. היקף המידע תלוי במוצר ובהגדרותיו.
EDR לתחנות הקצה מול אנטי וירוס: מה ההבדל האמיתי?
אנטי וירוס מסורתי מתמקד בזיהוי ובמניעת נוזקות, לרבות באמצעות חתימות, מוניטין קבצים ובדיקות נוספות. אנטי וירוס מודרני עשוי לכלול גם למידת מכונה וניתוח התנהגות; לכן אין זה נכון לטעון שכל פעילות חריגה נסתרת ממנו.
הערך המוסף של EDR לתחנות הקצה הוא בשילוב נראות מתמשכת, חקירת רצף אירועים וכלי תגובה. במקום לקבל רק הודעה על קובץ שנחסם, אנשי האבטחה יכולים לבחון כיצד האירוע התפתח ומה נדרש לעשות כדי להגביל את השפעתו.
טבלת השוואה בין אנטי וירוס ל־EDR
| יכולת | אנטי וירוס מסורתי | EDR |
|---|---|---|
| זיהוי קבצים מזיקים | יכולת מרכזית | עשוי להשתלב במנגנוני מניעה |
| בדיקת רצף פעולות | מוגבלת בדרך כלל | נראות וחקירה מעמיקות |
| חקירת אירוע היסטורי | מידע נקודתי יחסית | קישור בין תהליכים ואירועים |
| בידוד מחשב מהרשת | תלוי מוצר | קיים בחלק מהפתרונות |
| מעקב אחר פעילות רוחבית | לא תמיד | עשוי לסייע בזיהוי |
| תפעול התראות מרכזי | משתנה | ממשק לאנליסטים וצוותי אבטחה |
הטבלה משקפת מאפיינים נפוצים בלבד. חשוב להשוות פתרונות ספציפיים, משום שחלק ממוצרי האנטי וירוס המתקדמים כוללים יכולות החופפות לפתרונות EDR.
אילו איומים EDR לתחנות הקצה עשוי לזהות?
פעילות חשודה ללא קובץ זדוני מזוהה
תוקפים יכולים לנצל כלי מערכת לגיטימיים לביצוע פעולות שאינן מורשות. לדוגמה, הרצת פקודות חריגות או יצירת משימות מתוזמנות במחשב. EDR לתחנות הקצה עשוי לזהות שהשילוב בין הפעולות חריג, גם כשכל כלי בפני עצמו נחשב תקין.
סימנים למתקפת כופרה
כופרה עלולה להצפין קבצים ולהשבית פעילות עסקית. פתרון EDR לתחנות הקצה עשוי להתריע על תהליכים חשודים, שינויים חריגים במספר גדול של קבצים או התנהגות אחרת שמזוהה עם מתקפה. בחלק מהמוצרים קיימות יכולות בלימה, אך אף מערכת אינה מבטיחה מניעה מלאה.
ניסיונות התפשטות בתוך הרשת
לאחר חדירה למחשב אחד, תוקף עשוי לנסות לגשת למחשבים נוספים. פתרון הזיהוי והתגובה יכול לסייע באיתור דפוסי גישה ותקשורת חריגים ולהציג לאנליסטים הקשר בין מכשירים, בהתאם לנראות של המערכת.
שימוש לרעה בחשבון משתמש
אם נגנבו פרטי התחברות, הפעילות עשויה להתבצע תחת חשבון אמיתי. ניטור התנהגות בתחנה יכול להצביע על פעולות שאינן תואמות שימוש רגיל. לשם זיהוי רחב של מתקפות זהות מומלץ לשלב גם שכבות אבטחה נוספות.
היתרונות העסקיים של EDR לתחנות הקצה
מעבר ליכולות טכניות, ארגון זקוק לתגובה מסודרת בזמן אמת. מערכות EDR עשויות לסייע לצמצם את משך הבירור, לתעד פעולות ולתעדף אירועים לפי חומרתם.
באמצעות כלי הניטור צוות האבטחה יכול לבחון את מקור ההתראה, להחליט האם מדובר באיום ממשי ולהפעיל תגובה לפי מדיניות הארגון. חלק מהפתרונות מאפשרים בידוד תחנה, עצירת תהליך או איסוף מידע לצורך חקירה.
יתרון נוסף הוא ניהול מרכזי: במקום להסתמך על התראות מקומיות בלבד, אפשר לראות אירועים ממספר תחנות בממשק משותף. עבור עסקים שמפעילים עבודה היברידית ומחשבים ניידים, הנראות הזו עשויה להיות חשובה במיוחד.
איך בוחרים ומטמיעים EDR לתחנות הקצה בארגון?
בחירת פתרון מתחילה במיפוי המחשבים, מערכות ההפעלה, השרתים והמידע הרגיש. חשוב לבדוק את היקף הכיסוי, אפשרויות התגובה, התאימות לכלי האבטחה הקיימים והשפעת הסוכן על ביצועי המחשבים.
לפני פריסה מלאה של EDR לתחנות הקצה מומלץ לבצע פיילוט מוגבל, לבחון את איכות ההתראות ולהגדיר תהליך טיפול ברור: מי מקבל התראה, מי מאשר בידוד מחשב ומי אחראי לחזור לפעילות תקינה.
מערכת שאינה מנוטרת אינה מספקת את מלוא הערך האפשרי. ארגונים ללא צוות אבטחה פנימי יכולים לבחון שירות מנוהל המשלב ניטור ותגובה, בהתאם לשעות הכיסוי ולרמת השירות הנדרשת.
שאלות ותשובות על EDR לתחנות הקצה
האם EDR לתחנות הקצה מחליף אנטי וירוס?
לא תמיד. יש מוצרים המשלבים מניעת נוזקות ויכולות EDR באותה חבילה, ויש כאלה שפועלים לצד אנטי וירוס. יש לבחון את המוצר והרישוי בפועל.
האם EDR יכול למנוע כל מתקפת סייבר?
לא. הוא משפר יכולות זיהוי ותגובה, אך נדרשות גם הגנות נוספות כגון אימות רב־שלבי, עדכונים, גיבויים וניהול הרשאות.
האם EDR לתחנות הקצה מתאים גם לעסק קטן?
כן, כאשר רגישות המידע או התלות במחשבים מצדיקות זאת. חשוב להתאים את הפתרון לתקציב וליכולת לטפל בהתראות.
מה ההבדל בין EDR לשירות אבטחה מנוהל?
EDR הוא פתרון טכנולוגי. שירות מנוהל מוסיף אנשי מקצוע ותהליך ניטור ותגובה; הוא עשוי להשתמש במערכת EDR כחלק ממערך רחב יותר.
EDR לתחנות הקצה – לא מחכים לאירוע הסייבר הבא
ההגנה על מחשבי הארגון צריכה לתת מענה לא רק לקבצים מזיקים, אלא גם להתנהגות חריגה ולמתקפות המתפתחות לאורך זמן. הפתרון מספק שכבת נראות ותגובה שמסייעת לארגון להבין אירועים ולטפל בהם בצורה מבוקרת.
רוצים לבדוק אם פתרון EDR לתחנות הקצה מתאים לסביבת המחשוב שלכם? צרו קשר לייעוץ מקצועי, למיפוי תחנות הקצה ולהתאמת פתרון אבטחה לצורכי העסק.